Warum sind Informationssicherheit und BCM Chefsache?
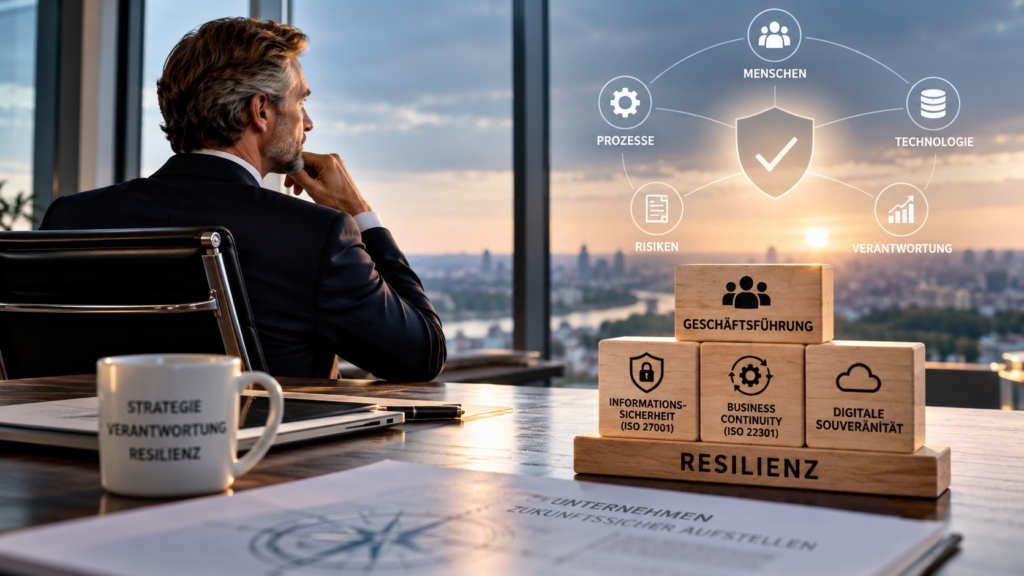
Informationssicherheit und Business Continuity Management – kurz BCM – werden in vielen Unternehmen noch immer vor allem als Aufgaben der IT verstanden. Tatsächlich betreffen beide Themen jedoch die gesamte Organisation.
Denn die zentrale Frage lautet nicht nur, wie IT-Systeme geschützt werden können. Entscheidend ist vielmehr:
Wie bleibt ein Unternehmen auch bei Störungen, Cyberangriffen, Ausfällen oder Krisen handlungsfähig?
Genau deshalb sind Informationssicherheit und BCM Managementaufgaben.
Warum gehören Informationssicherheit und BCM in die Verantwortung der Geschäftsführung?
Die Geschäftsführung trägt die Verantwortung dafür, die strategischen Rahmenbedingungen des Unternehmens festzulegen. Dazu gehört auch die Entscheidung, welche Risiken akzeptiert werden können, welche Geschäftsprozesse besonders geschützt werden müssen und welche Ressourcen für Informationssicherheit und Business Continuity bereitgestellt werden.
Informationssicherheit und BCM beeinflussen unter anderem:
- die Lieferfähigkeit,
- die Erbringung von Dienstleistungen,
- den Schutz von Informationen,
- die Einhaltung gesetzlicher und vertraglicher Anforderungen,
- die Reputation des Unternehmens,
- die Widerstandsfähigkeit gegenüber Störungen sowie
- die langfristige Unternehmensentwicklung.
Diese Entscheidungen können nicht allein auf operativer oder technischer Ebene getroffen werden.
Ist Informationssicherheit Chefsache?
Ja. Informationssicherheit ist nicht ausschließlich eine technische Aufgabe.
Technische Maßnahmen wie Firewalls, Backups, Endpoint Security oder Zugriffssteuerungen sind wichtige Bestandteile der Informationssicherheit. Sie beantworten jedoch nicht die grundlegenden unternehmerischen Fragen.
Zum Beispiel:
- Welche Informationen sind für das Unternehmen besonders schützenswert?
- Welche Risiken sind für die Organisation akzeptabel?
- Welche Auswirkungen hätte der Ausfall eines kritischen Systems?
- Wie stark darf das Unternehmen von einzelnen Dienstleistern oder Cloud-Anbietern abhängig sein?
Die Antworten auf diese Fragen haben direkte Auswirkungen auf Strategie, Finanzierung, Organisation und Risikomanagement. Damit liegen sie letztlich in der Verantwortung der Unternehmensleitung.
Welche Verantwortung hat die Geschäftsführung für Informationssicherheit?
Die Geschäftsführung muss nicht selbst Firewalls konfigurieren oder Sicherheitsvorfälle technisch untersuchen.
Ihre Aufgabe besteht vielmehr darin, einen geeigneten organisatorischen Rahmen zu schaffen.
Dazu gehören insbesondere:
- klare Verantwortlichkeiten,
- angemessene Ressourcen,
- definierte Sicherheitsziele,
- eine systematische Bewertung von Risiken,
- die Festlegung von Prioritäten,
- regelmäßige Überwachung der Wirksamkeit sowie
- Entscheidungen über akzeptierte Restrisiken.
Ein Informationssicherheits-Managementsystem nach ISO/IEC 27001 unterstützt Unternehmen dabei, diese Verantwortung strukturiert wahrzunehmen.
Warum ist Business Continuity Management eine Managementaufgabe?
Business Continuity Management beschäftigt sich mit der Frage, wie ein Unternehmen bei schwerwiegenden Störungen weiterarbeiten kann.
Dabei geht es beispielsweise um:
- den Ausfall von IT-Systemen,
- Cyberangriffe,
- den Ausfall wichtiger Lieferanten,
- Strom- oder Kommunikationsausfälle,
- Personalausfälle,
- den Verlust von Standorten oder
- Störungen kritischer Dienstleistungen.
Die entscheidende Frage lautet dabei:
Welche Geschäftsprozesse müssen wie schnell wieder verfügbar sein?
Diese Priorisierung kann nicht allein durch die IT erfolgen.
Die Bewertung kritischer Geschäftsprozesse erfolgt gemeinsam mit den zuständigen Fachbereichen. Die Unternehmensleitung trägt die Verantwortung dafür, dass Prioritäten festgelegt und notwendige Entscheidungen getroffen werden.
Ein Business Continuity Management System nach ISO 22301 schafft dafür einen strukturierten Rahmen.
Warum reicht es nicht aus, Informationssicherheit und BCM der IT zu überlassen?
Die IT kann technische Risiken bewerten und geeignete technische Lösungen entwickeln.
Sie kann jedoch nicht allein entscheiden, welche Risiken das Unternehmen wirtschaftlich tragen kann.
Ein Beispiel:
Ein System könnte technisch mit sehr hohem Aufwand nahezu ausfallsicher gestaltet werden. Ob diese Investition wirtschaftlich sinnvoll ist, hängt jedoch davon ab, wie kritisch der zugrunde liegende Geschäftsprozess tatsächlich ist.
Deshalb müssen Fachbereiche, IT, Informationssicherheit, BCM und Unternehmensleitung zusammenarbeiten.
Die Technik liefert Lösungen.
Das Management setzt Prioritäten.
Was haben Informationssicherheit und BCM mit Resilienz zu tun?
Informationssicherheit und Business Continuity Management verfolgen unterschiedliche, aber eng miteinander verbundene Ziele.
Informationssicherheit schützt insbesondere:
- Vertraulichkeit,
- Integrität und
- Verfügbarkeit von Informationen.
Business Continuity Management konzentriert sich darauf, kritische Geschäftsprozesse auch während einer Störung aufrechtzuerhalten oder innerhalb definierter Zeiträume wiederherzustellen.
Zusammen tragen beide Disziplinen wesentlich zur organisatorischen Resilienz bei.
Resilienz bedeutet dabei nicht, dass Störungen vollständig verhindert werden können.
Resilienz bedeutet vielmehr:
Eine Organisation erkennt Risiken, bereitet sich auf Störungen vor, reagiert angemessen und kann sich anschließend schnell wieder stabilisieren.
Welche Rolle spielt digitale Souveränität?
Mit zunehmender Digitalisierung entstehen neue Abhängigkeiten.
Unternehmen nutzen Cloud-Dienste, externe Plattformen, Software-as-a-Service, Managed Services und internationale Lieferketten.
Dadurch entstehen neue Fragen:
- Welche Systeme und Daten liegen bei externen Dienstleistern?
- Wie schnell könnte ein Anbieter gewechselt werden?
- Sind Daten und Schnittstellen tatsächlich portierbar?
- Welche Abhängigkeiten bestehen von einzelnen Technologien oder Herstellern?
- Welche Alternativen existieren bei einem Ausfall oder einer strategischen Veränderung?
Digitale Souveränität bedeutet deshalb nicht zwangsläufig, sämtliche Technologien selbst zu betreiben.
Vielmehr geht es darum, Abhängigkeiten zu kennen und möglichst handlungsfähig zu bleiben.
Damit wird auch digitale Souveränität zu einem Bestandteil von Informationssicherheit, BCM und Resilienz.
Wie unterstützen ISO 27001 und ISO 22301 die Unternehmensleitung?
Managementsysteme schaffen einen strukturierten Rahmen, um komplexe Risiken dauerhaft zu steuern.
Die ISO/IEC 27001 unterstützt Unternehmen beim Aufbau eines Informationssicherheits-Managementsystems.
Die ISO 22301 beschreibt Anforderungen an ein Business Continuity Management System.
Beide Normen folgen dabei einem ähnlichen Managementansatz:
Risiken erkennen → Maßnahmen planen → umsetzen → Wirksamkeit überprüfen → verbessern.
Dadurch werden Informationssicherheit und BCM von einzelnen technischen Maßnahmen zu einem kontinuierlichen Managementprozess.
Was bedeutet „Informationssicherheit und BCM sind Chefsache“ konkret?
Chefsache bedeutet nicht, dass die Geschäftsführung jede einzelne Maßnahme selbst durchführen muss.
Chefsache bedeutet, dass sie den Rahmen vorgibt.
Sie muss sicherstellen, dass die Organisation weiß:
- Was ist für unser Unternehmen kritisch?
- Welche Risiken bestehen?
- Welche Risiken akzeptieren wir?
- Welche Abhängigkeiten können wir vertreten?
- Wie wollen wir auf schwerwiegende Störungen reagieren?
- Wie schnell müssen kritische Geschäftsprozesse wieder funktionieren?
- Welche Ressourcen benötigen wir dafür?
Die operative Umsetzung kann anschließend durch Fachbereiche, Informationssicherheitsbeauftragte, BCM-Verantwortliche und die IT erfolgen.
Die Verantwortung für die grundlegenden Entscheidungen bleibt jedoch beim Management.
Welche Anforderungen stellen ISO/IEC 27001 und ISO 22301 an die Geschäftsführung?
Die ISO/IEC 27001 und ISO 22301 stellen in Kapitel 5.1 („Führung und Verpflichtung“) klare Anforderungen an die oberste Leitung. Sie muss Verantwortung für die Wirksamkeit des jeweiligen Managementsystems übernehmen, strategische Ziele festlegen und sicherstellen, dass die notwendigen Ressourcen zur Verfügung stehen.
Darüber hinaus muss die Unternehmensleitung die Anforderungen an Informationssicherheit und Business Continuity Management (BCM) in die Geschäftsprozesse integrieren, Verantwortlichkeiten festlegen und die kontinuierliche Verbesserung fördern.
Die ISO/IEC 27001 konzentriert sich dabei auf den Schutz der Vertraulichkeit, Integrität und Verfügbarkeit von Informationen. Die ISO 22301 legt den Schwerpunkt auf die Aufrechterhaltung und Wiederherstellung kritischer Geschäftsaktivitäten bei Störungen.
Beide Normen verdeutlichen: Die operative Umsetzung kann delegiert werden, die Führungsverantwortung für das Managementsystem bleibt jedoch bei der obersten Leitung.
Fazit: Informationssicherheit, BCM und Resilienz gehören zusammen
Informationssicherheit schützt Informationen und Systeme.
Business Continuity Management schützt die Fähigkeit des Unternehmens, seine kritischen Leistungen weiterhin zu erbringen.
Resilienz beschreibt die Fähigkeit der gesamten Organisation, mit Veränderungen und Störungen umzugehen.
Digitale Souveränität ergänzt diesen Ansatz um die Frage, wie beherrschbar technologische und organisatorische Abhängigkeiten bleiben.
Damit sind Informationssicherheit und BCM keine isolierten IT-Themen.
Sie sind Bestandteil einer verantwortungsvollen und resilienten Unternehmensführung.